Nel gennaio 1883 il Journal des sciences militaires pubblicò La cryptographie militaire, un lungo saggio di Auguste Kerckhoffs, linguista olandese e professore di lingue a Parigi. Tra le sei qualità che esigeva da un buon sistema di cifratura, la seconda diceva: «Il faut qu’il n’exige pas le secret, et qu’il puisse sans inconvénient tomber entre les mains de l’ennemi». Il sistema non deve aver bisogno di restare segreto, e deve poter finire senza danno in mano al nemico. Il peso della sicurezza si sposta così su una cosa sola, la chiave. La crittografia moderna poggia ancora su quella frase, che contiene un’idea valida anche fuori dai cifrari: ciò che proteggiamo deve restare protetto anche il giorno in cui la buona fede viene meno.
Quell’idea è tornata d’attualità per un motivo preciso. Per vent’anni il cloud ci ha chiesto di fidarci di chi custodisce i nostri file, e tutto sommato ha funzionato. Poi è arrivata l’intelligenza artificiale, che si nutre di testi, e i documenti hanno acquistato un valore nuovo: per chi li custodisce sono diventati, almeno in potenza, una materia prima.
§ 01Che cosa dicono davvero i contratti
Cominciamo da ciò che è vero, perché sull’argomento circolano leggende e chi si occupa di sicurezza ha il dovere di non alimentarle. I grandi fornitori dichiarano di non addestrare i propri modelli sui file dei clienti senza permesso. Google, in pagine aggiornate il mese scorso, scrive che i contenuti di Workspace non vengono esaminati da persone né usati per addestrare modelli generativi fuori dal dominio del cliente senza permesso, che Gemini in Gmail e Drive non se ne serve per addestrarsi e che non vengono usati per indirizzare pubblicità. Microsoft, quando nel novembre 2024 si diffuse la voce che Word ed Excel alimentassero i suoi modelli, smentì; alla domanda su che cosa significasse «senza permesso» precisò che in certe circostanze i clienti enterprise possono acconsentire a quell’uso. Dropbox, un anno prima, aveva dovuto spiegare che un interruttore nelle impostazioni, scambiato per un consenso a mandare i file a OpenAI, attivava soltanto le sue funzioni di AI, e il suo amministratore delegato si era preso la colpa della confusione.
Sono dichiarazioni serie e non abbiamo elementi per dubitarne. C’è però una distinzione che molte piccole aziende ignorano: valgono per gli account aziendali. La stessa pagina di Google avverte che i dati condivisi con le app Gemini o con la Ricerca da un account personale ricadono sotto altre condizioni, e possono servire ad addestrare e migliorare i modelli. Lo studio che tiene i bilanci dei clienti su un Gmail privato, l’ufficio tecnico che passa le tavole da un Drive gratuito: non sono casi di scuola. E chi affida a un fornitore i dati personali di clienti o dipendenti deve avere con lui un contratto che lo impegni a trattarli «soltanto su istruzione documentata del titolare del trattamento», come chiede l’art. 28, paragrafo 3, lettera a), del GDPR.
§ 02I contratti cambiano
Il punto debole di una promessa è che si può riscrivere. Nel luglio 2025 WeTransfer, il servizio con cui molti professionisti spediscono i file più pesanti, aggiornò le condizioni d’uso. La clausola 6.3 concedeva all’azienda una licenza perpetua, mondiale, trasferibile e sublicenziabile sui contenuti degli utenti, anche per migliorare i modelli di machine learning usati nella moderazione. Fotografi e illustratori se ne accorsero, la protesta fu immediata e il 15 luglio la clausola venne riscritta, con una licenza limitata a far funzionare, sviluppare e migliorare il servizio. L’azienda assicurò di non usare alcuna forma di AI sui contenuti condivisi, e possiamo crederle. Resta il fatto che una frase in un documento che nessuno legge aveva spostato il confine, e che a rimetterlo a posto è stata una protesta, non una tecnologia.
Altrove la direzione di marcia si legge bene. Dal novembre 2025 LinkedIn addestra i suoi modelli generativi anche con parte dei dati dei membri europei, salvo che spengano un’impostazione. Nell’agosto dello stesso anno Anthropic ha chiesto agli utenti dei piani personali di Claude se cedere le proprie conversazioni all’addestramento, portando a cinque anni la conservazione per chi accetta e lasciando fuori i piani aziendali. Dal 16 dicembre 2025 Meta usa le conversazioni con la sua AI per personalizzare contenuti e pubblicità; il lancio ha escluso l’Unione europea e gli argomenti sensibili. A gennaio di quest’anno Google ha aperto, inizialmente negli Stati Uniti, la possibilità di collegare Gmail e Foto a Gemini: è facoltativo, e l’azienda precisa che il modello non si addestra direttamente sulla casella di posta, ma su prompt e risposte. E dal 24 agosto la pubblicità in ChatGPT, partita a febbraio negli Stati Uniti, è arrivata in 31 mercati europei, Italia compresa, sui piani gratuito e Go; OpenAI assicura che gli inserzionisti non ricevono il contenuto delle conversazioni.
Neanche la pubblicità è una tentazione nuova. Per tredici anni, dal 2004, Gmail ha analizzato il contenuto delle email per scegliere gli annunci da mostrare; Google annunciò la fine di quella pratica soltanto nel giugno 2017. Nessuno di questi fatti dimostra che il tuo Drive aziendale sia oggi in pasto a un modello, e noi non lo sosteniamo. Mostrano piuttosto che i confini si muovono, e che chi custodisce miliardi di documenti lavora sotto una pressione commerciale in continua crescita.
§ 03Perché addestrare non è copiare
Un file rubato è una copia: si sa che cos’è, si può denunciare, a volte si riesce perfino a farla rimuovere. Un file entrato in un addestramento smette di essere un file e si scioglie in miliardi di parametri, da cui oggi non si toglie con un comando. LinkedIn lo scrive con franchezza: chi si oppone ferma gli usi futuri, ma non disfa l’addestramento già avvenuto.
E ciò che entra non sempre scompare. Nel novembre 2023 Milad Nasr, Nicholas Carlini e altri ricercatori hanno mostrato che dai modelli linguistici si possono far riemergere con le domande giuste brani del materiale di addestramento: con ChatGPT bastava chiedergli di ripetere una parola all’infinito. OpenAI ha chiuso quel varco, ma secondo gli autori il rimedio agiva sul metodo, non sulla causa. Un anno dopo, nel parere 28/2024, il Comitato europeo per la protezione dei dati ha rifiutato di considerare anonimo per definizione un modello addestrato su dati personali: va valutato caso per caso. Un capitolato con i prezzi, una formula, il contratto di un dipendente non sono materiale da consegnare a un meccanismo che ancora non si sa svuotare con certezza.
§ 04La legge protegge, ma si muove anche lei
L’Europa ha una buona difesa di principio. L’art. 5, paragrafo 1, lettera b), del GDPR vuole i dati personali «raccolti per finalità determinate, esplicite e legittime, e successivamente trattati in modo che non sia incompatibile con tali finalità». Ma anche quel terreno è in movimento: il 19 novembre 2025 la Commissione ha proposto di ritoccare il regolamento con il cosiddetto Digital Omnibus, che tra l’altro chiarisce su quale base giuridica i dati personali possano servire allo sviluppo dell’intelligenza artificiale. Il Consiglio ha fissato la sua posizione il 21 ottobre scorso, con garanzie aggiuntive; il Parlamento non l’ha ancora fatto, e il voto in commissione è atteso per l’inizio del 2027. Non sappiamo come finirà e non diciamo che finirà male. Diciamo che chi affida la propria riservatezza soltanto alla legge l’affida a un testo che può cambiare.
C’è poi la questione di chi comanda, che nessuna scelta di datacenter risolve. Il CLOUD Act americano del 2018 obbliga i fornitori soggetti alla giurisdizione degli Stati Uniti a consegnare su ordine delle autorità i dati che detengono, ovunque si trovino, dentro o fuori dagli Stati Uniti. Il 10 giugno 2025 una commissione d’inchiesta del Senato francese ha chiesto sotto giuramento al direttore degli affari pubblici e legali di Microsoft France se potesse garantire che i dati dei cittadini, affidati all’azienda tramite la centrale d’acquisto pubblica, non sarebbero mai stati trasmessi al governo americano senza l’accordo delle autorità francesi.
Non, je ne peux pas le garantir, mais, encore une fois, cela ne s’est encore jamais produit.
«No, non posso garantirlo, ma, ripeto, finora non è mai successo.» Una risposta onesta e, per come è fatta quella legge, l’unica possibile. L’indirizzo del datacenter dice dove stanno i dati. Non dice a chi deve obbedire chi li custodisce.
§ 05Tutti cifrano. La domanda è chi tiene la chiave
Va sfatata un’ultima leggenda, e stavolta è a nostro svantaggio. «I tuoi file sono cifrati» non distingue più nessuno: la cifratura a riposo e in transito è la norma da anni, ed è un bene. Protegge però da chi ruba un disco, non da chi possiede la chiave. La stessa Google, in alcune edizioni di fascia alta di Workspace, offre in aggiunta alla cifratura predefinita una cifratura lato client che i suoi server non possono decifrare: il modo più chiaro di ammettere che le due cose sono diverse.
Il legislatore europeo la cifratura l’ha presa molto sul serio. L’art. 32 del GDPR la nomina per prima, con la pseudonimizzazione, tra le misure di sicurezza adeguate. E l’art. 34 ne fa una conseguenza concreta: dopo una violazione, il titolare non deve comunicarla agli interessati se
il titolare del trattamento ha messo in atto le misure tecniche e organizzative adeguate di protezione e tali misure erano state applicate ai dati personali oggetto della violazione, in particolare quelle destinate a rendere i dati personali incomprensibili a chiunque non sia autorizzato ad accedervi, quali la cifratura.
È la definizione più precisa che conosciamo di ciò che un’azienda dovrebbe volere: dati incomprensibili a chiunque non sia autorizzato. La vera domanda è chi lo sia, e chi l’abbia deciso.
§ 06Perché per noi è un dogma
La Costituzione italiana mette il principio tra le libertà fondamentali, con una formula di quasi ottant’anni fa che non è invecchiata di un giorno:
La libertà e la segretezza della corrispondenza e di ogni altra forma di comunicazione sono inviolabili.
Il postino porta la lettera e non la apre: su questa fiducia elementare si regge una società. I documenti di un’azienda sono la sua corrispondenza con il futuro, fatta di prezzi, progetti, stipendi, clienti, errori corretti alla revisione cinque. Per questo in UEBB la segretezza e la privacy dei tuoi file sono un dogma, e ci crediamo fino in fondo. Non vendiamo i tuoi dati a nessuno, non li usiamo per addestrare alcun modello e non viviamo di pubblicità. Lo scriviamo nero su bianco, ma non ci basta: un dogma che vive soltanto in un contratto è una promessa, e noi lo vogliamo in piedi anche il giorno in cui mantenerla non convenisse più a nessuno. Per questo, dovunque si possa, lo abbiamo tradotto in matematica.
§ 07Com’è fatto il nuovo UEBB Drive
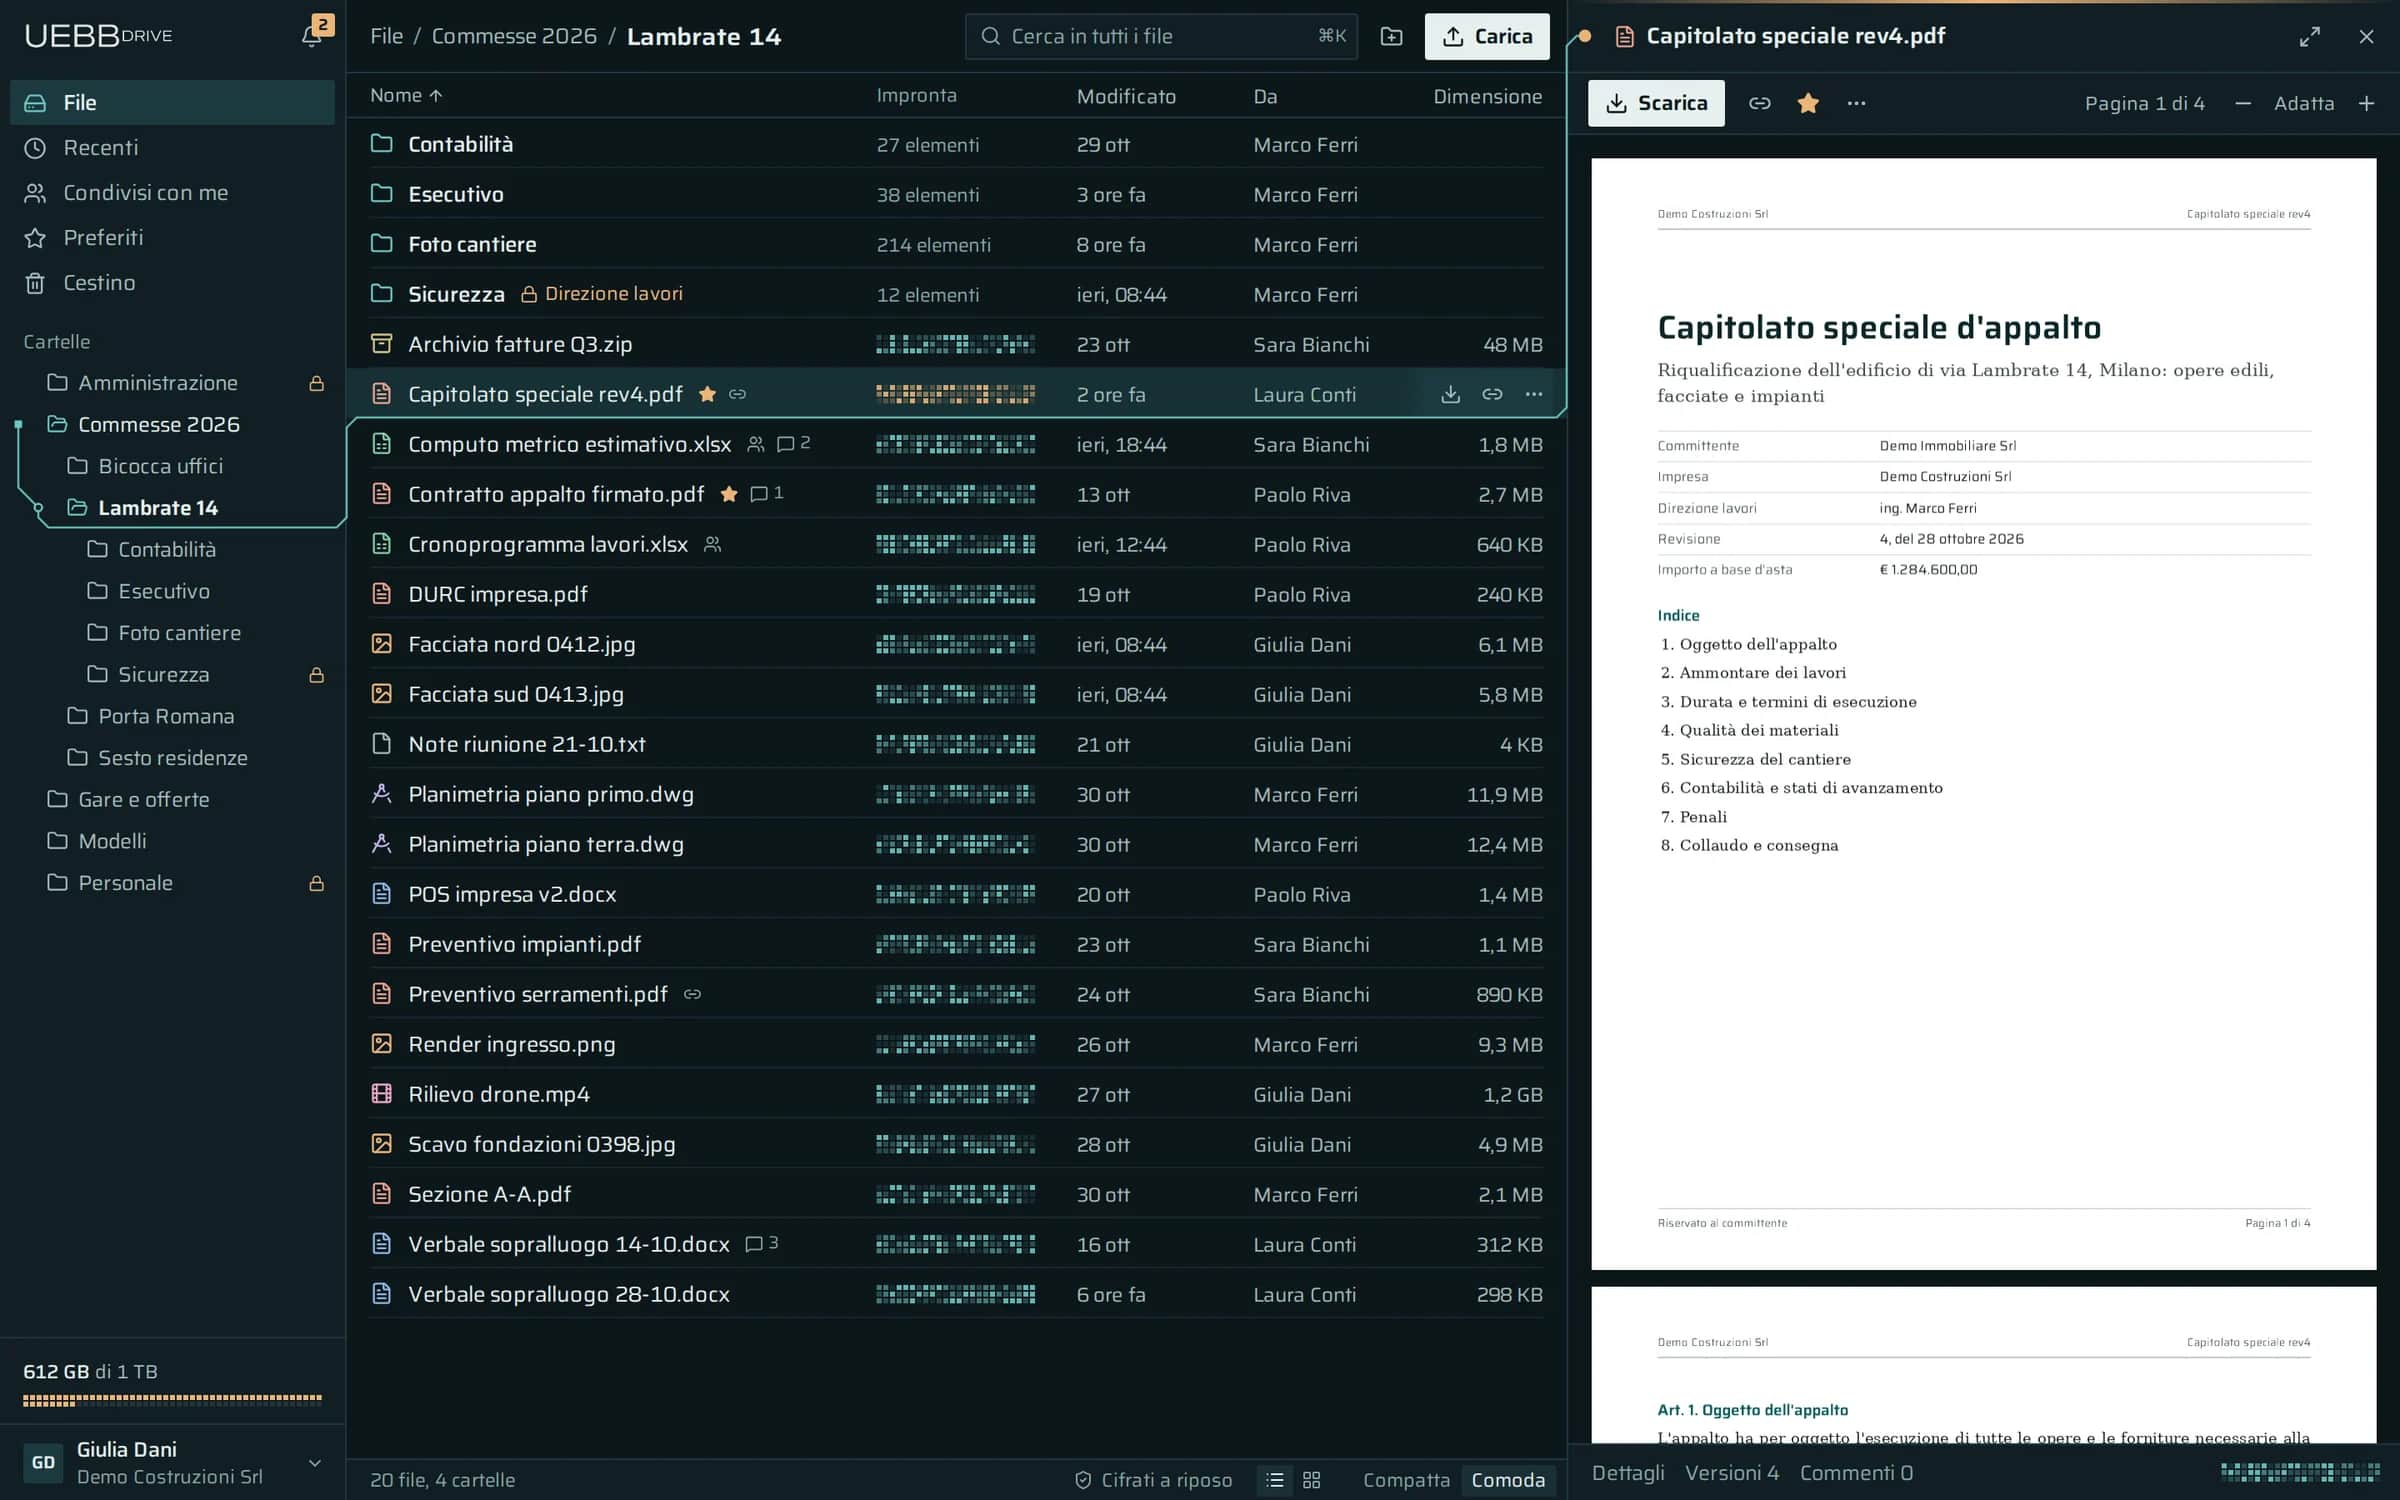
La schermata in copertina è la nuova anteprima dei documenti: l’elenco a sinistra, il file a destra, in tema chiaro o scuro. Tutta l’interfaccia è stata ridisegnata, e la pagina del prodotto la mostra schermata per schermata. Sotto lavora il sistema crittografico UEBB CyberSystem®. Ogni file ha una chiave casuale tutta sua. Quella chiave è cifrata con la chiave dell’azienda o dell’utente, e questa con una chiave radice custodita separatamente dai dati: tre livelli di AES-256-GCM, una busta dentro l’altra, tanto che si chiama proprio cifratura a busta. Il principio di Kerckhoffs è rispettato alla lettera: l’algoritmo è pubblico, il segreto è la chiave.
Ogni azienda ha chiavi proprie. Ogni file porta un’impronta che cambia a ogni versione. Ogni apertura di una chiave lascia una traccia in un registro immutabile, anche quando l’accesso è amministrativo e legittimo, perché un controllo che non lascia tracce non è un controllo. Le cartelle di reparto scompaiono per chi non appartiene al gruppo, e i link verso l’esterno possono avere scadenza, password e limite di download. Siamo un’azienda italiana, soggetta al diritto italiano ed europeo, e la versione Cloud Hosted sta nel Datacenter UEBB in Italia.
La parte a cui teniamo di più riguarda il giorno in cui noi non ci fossimo. Ogni utente riceve un codice di recupero personale di 160 bit, protetto con Argon2id, e dalle Impostazioni può scaricare in qualsiasi momento un archivio cifrato con tutti i suoi file. Uno strumento open source di poche centinaia di righe di Python, che chiunque può leggere, li recupera su un computer anche scollegato dalla rete, senza passare dai nostri server. Un fornitore da cui si può uscire con i propri dati, senza chiedergli niente, è un fornitore che deve guadagnarsi il cliente ogni mattina.
§ 08Quello che non promettiamo
Un articolo sulla fiducia che tacesse i propri limiti sarebbe una pubblicità. Per mostrarti l’anteprima di un documento o aprirlo nell’editor insieme a un collega, il server deve poterlo leggere: lo decifra in memoria per il tempo necessario, e sul disco non finisce mai in chiaro. Per questo non chiamiamo UEBB Drive zero-knowledge: sarebbe una parola inesatta. Nella versione Cloud Hosted, quindi, una parte di fiducia in noi resta: la riducono le chiavi separate, i registri e la possibilità di andarsene, ma non la azzerano, e sarebbe disonesto dire il contrario. Chi vuole toglierla dall’equazione sceglie la versione on-premise: UEBB Drive gira sui suoi server e i dati non lasciano mai la sua infrastruttura.
§ 09Cinque domande da fare al proprio fornitore
Che scelgano noi o un altro, queste sono le domande che consigliamo a chiunque affidi i propri documenti al cloud. Valgono anche per i fornitori che già si usano.
- 01Che tipo di account stiamo usando? Le garanzie sui dati aziendali raramente coprono gli account personali e gratuiti.
- 02Che licenza concediamo sui nostri contenuti, e come ci avvisano se cambia? La risposta è nelle condizioni d’uso, non nella pagina del marketing.
- 03Chi tiene le chiavi? Se le tiene il fornitore, resta una questione di fiducia: va saputo, e va deciso per quali documenti è accettabile.
- 04A quale legge obbedisce il fornitore? Conta la sede di chi gestisce il servizio, oltre a quella del datacenter.
- 05Come ce ne andiamo? Un fornitore serio spiega come riavere tutti i dati, in che formato e senza il suo aiuto.
Kerckhoffs scriveva per gli eserciti e pensava al nemico. Oggi il rischio ha quasi sempre un’aria più amichevole: un’impostazione predefinita, una clausola aggiornata, una funzione comoda. Non serve immaginare cattive intenzioni per volere una chiave. Basta aver capito che una chiave, a differenza di una promessa, non cambia idea.
Condividi
Fonti e riferimenti
- 01A. Kerckhoffs, «La cryptographie militaire», Journal des sciences militaires, gennaio 1883
- 02Regolamento (UE) 2016/679 (GDPR), artt. 5, 28, 32 e 34 — testo del Garante per la protezione dei dati personali
- 03Costituzione della Repubblica italiana, art. 15 — Senato della Repubblica
- 04Google — Generative AI in Google Workspace Privacy Hub
- 05Google — Learn how Gemini in Gmail, Calendar, Chat, Docs, Drive, Sheets, Slides, Meet, Vids & Pics protects your data
- 06Google — Gemini introduces Personal Intelligence (14 gennaio 2026)
- 07Google — About client-side encryption
- 08D. Greene, «As G Suite gains traction in the enterprise, G Suite’s Gmail and consumer Gmail to more closely align», Google, 23 giugno 2017
- 09The Register — Microsoft denies Office docs used to train AI models (27 novembre 2024)
- 10The Register — Dropbox reassures customers AI isn’t pilfering their data (15 dicembre 2023)
- 11Malwarebytes — WeTransfer walks back clause that said it would train AI on your files (luglio 2025)
- 12LinkedIn — LinkedIn and generative AI (GAI) FAQs
- 13Anthropic — Updates to Consumer Terms and Privacy Policy (28 agosto 2025)
- 14Meta — Improving Your Recommendations on Our Apps With AI at Meta (ottobre 2025)
- 15MacRumors — ChatGPT Now Has Ads for Free and Go Tier Users (9 febbraio 2026)
- 16OpenAI — ChatGPT Ads expands across Europe (agosto 2026)
- 17Digiday — OpenAI takes ChatGPT ads into Europe (agosto 2026)
- 18M. Nasr, N. Carlini et al., «Scalable Extraction of Training Data from (Production) Language Models», novembre 2023
- 19SecurityWeek — Simple Attack Allowed Extraction of ChatGPT Training Data (1 dicembre 2023)
- 20Comitato europeo per la protezione dei dati — EDPB opinion on AI models: GDPR principles support responsible AI (18 dicembre 2024)
- 21Consiglio dell’UE — Digital rulebook: Council agrees position to simplify data protection, privacy and cyber reporting rules (21 ottobre 2026)
- 22Praxikon — Digital Omnibus al Parlamento europeo: stato della procedura ITRE-LIBE
- 2318 U.S.C. § 2713 (CLOUD Act) — Legal Information Institute
- 24Sénat — CE Commande publique: compte rendu de la semaine du 9 juin 2025 (audizione di Microsoft France, 10 giugno)
Google, Gmail, Google Drive, Google Workspace e Gemini sono marchi di Google LLC. Microsoft, Word ed Excel sono marchi di Microsoft Corporation. Dropbox, WeTransfer, LinkedIn, Meta, ChatGPT, OpenAI, Claude e Anthropic appartengono ai rispettivi titolari. I marchi compaiono solo per indicare i servizi di cui parliamo: UEBB non è affiliata a queste aziende.